Vibe Coding: Vom Prototyp zum Produkt. Was nach dem ersten Prompt kommt
Euer Prototyp funktioniert. Ihr habt ihn in einem Wochenende mit Lovable gebaut, oder in drei Abenden mit Cursor. Dann versucht ihr, ein neues Feature hinzuzufügen — und alles bricht zusammen. Willkommen beim Vibe Coding Hangover. Der ehrliche Guide: Reifeskala, Stack of Truth, Clarity Retrofit und 3 realistische Wege zum echten Produkt.
Vom Vibe-Code-Prototyp zum Produkt führen drei Wege: weiterprompten (billig, bricht ab einer gewissen Größe), gezielter Retrofit (Tests, Typen und Zugriffsschutz nachziehen, der Code bleibt) oder Neubau des Kerns mit dem Prototyp als lebender Spezifikation. Entscheidend ist nicht, wie hässlich der Code aussieht, sondern ob vier Dinge existieren: ein klares Datenmodell, Zugriffsschutz in der Datenbank, Tests für den Kernpfad und eine Umgebung, in der ihr gefahrlos ändern könnt.
Euer Prototyp funktioniert. Ihr habt ihn in einem Wochenende mit Lovable gebaut, oder in drei Abenden mit Cursor. Nutzer können sich einloggen, die Kernfunktion tut was sie soll, und ihr denkt: Das könnte was werden.
Dann versucht ihr, ein neues Feature hinzuzufügen — und alles bricht zusammen. Oder ihr wollt den Code jemandem zeigen, und niemand versteht die Struktur. Oder ihr merkt, dass die Nutzerdaten unverschlüsselt in einer offenen Datenbank liegen.
Willkommen beim Vibe Coding Hangover.
Ihr seid nicht allein. Bei einem Viertel der Y-Combinator-Startups im Winter 2025 stammten rund 95 Prozent der Codebasis von KI. Und was live geht, ist selten fertig: In unserem KI-App-Radar haben wir 454 KI-gebaute Apps mit DACH-Bezug von außen geprüft (Lauf „Panel 2026-10-01“). Nur 18 % (83 von 454) bekamen ein Go, 81 % (367 von 454) brauchen Nacharbeit, bevor man sie tragfähig nennen kann.
Dieser Artikel ist für alle, die an genau diesem Punkt stehen: Der Prototyp lebt, aber der Weg zum echten Produkt ist unklar. Wir zeigen, wo ihr steht, was euch aufhält, und welche konkreten Schritte euch vom Vibe-Code zum Production-Code bringen.
TL;DR — die 5 Kernpunkte
- Bei einem Viertel der Y-Combinator-Startups im Winter 2025 stammten rund 95 % der Codebasis von KI. In unserem KI-App-Radar (454 live KI-Apps mit DACH-Bezug, Lauf „Panel 2026-10-01“) bekamen nur 18 % (83 von 454) ein Go, 81 % (367 von 454) brauchen Nacharbeit.
- Der „Vibe Coding Hangover“ hat 5 Symptome: unverständlicher Code, versteckte Sicherheitslücken (laut CodeRabbit bis zu 2,74-mal so häufig), wachsende Tech-Debt, Complexity Ceiling, DSGVO-Blindspot.
- Reifeskala in 4 Stufen: Prototyp → Demo → MVP → Produkt. Die meisten Vibe-Apps stehen bei Stufe 1 oder 2 — der Sprung zu 3 ist der kritischste.
- Clarity Retrofit in 3 Schritten: Extraction (Ist-Zustand dokumentieren) → Injection (Regeln als CLAUDE.md festlegen) → Refactoring (Stück für Stück sauber neu).
- decivo schafft den Übergang in wenigen Tagen bis maximal 2 Wochen — statt branchenüblicher 4–8 Wochen, weil Vibe-Code bereits als validierte Spezifikation dient.
Was Vibe Coding großartig macht, und wo es aufhört zu funktionieren
Die echten Stärken von Vibe Coding
Vibe Coding hat die Softwareentwicklung demokratisiert. Das ist keine Übertreibung — es ist eine messbare Realität. Collins Dictionary wählte „Vibe Coding“ zum Wort des Jahres 2025. In der Stack-Overflow-Umfrage 2025 gaben 84 Prozent der Entwickler:innen an, KI-Tools zu nutzen oder es zu planen. Und mit Lovable, Bolt oder Base44 bauen inzwischen auch Menschen Software, die nie eine Zeile Code gelernt haben.
Für bestimmte Szenarien ist Vibe Coding eine echte Revolution:
Prototypen und MVPs
Eine Geschäftsidee in Stunden statt Monaten testbar machen. Kein Budget für ein Entwicklerteam nötig. Die Einstiegshürde ist so niedrig wie nie.
Interne Tools
Ein Dashboard, ein Automatisierungsskript, ein Lead-Formular — Aufgaben, die früher Wochen und tausende Euro gekostet haben, entstehen in Stunden.
Ideen-Validierung
Bevor ihr 30.000 Euro in eine Agentur investiert, baut ihr einen Prototyp und testet, ob die Idee überhaupt funktioniert. Das ist der smarteste Einsatz von Vibe Coding.
Bei decivo nutzen wir KI-Coding-Tools in jedem Projekt. Claude Code und Cursor sind feste Bestandteile unseres Workflows. Wir sind keine Kritiker von KI-gestützter Entwicklung — wir sind Praktiker, die den Unterschied zwischen Prototyp und Produkt jeden Tag erleben.
Der Vibe Coding Hangover: Die 5 Symptome
Fast Company titelte im September 2025 „The vibe coding hangover is upon us“, und seitdem berichten Senior Engineers weltweit von „Development Hell“ mit KI-generiertem Code. Die Daten sind eindeutig:
Symptom 1 — Code, den niemand versteht
KI-generierter Code funktioniert, aber er ist nicht lesbar. Keine Dokumentation, keine klaren Strukturen, keine nachvollziehbaren Architektur-Entscheidungen. In der Stack-Overflow-Umfrage 2025 sagen 45 Prozent der Entwickler:innen, dass das Debuggen von KI-Code länger dauert, als ihn selbst zu schreiben.
Symptom 2 — Sicherheitslücken im Verborgenen
Eine CodeRabbit-Analyse von 470 Open-Source-Pull-Requests ergab rund 1,7-mal so viele Befunde in KI-mitverfassten Änderungen; Sicherheitsbefunde lagen bis zu 2,74-mal so hoch, am auffälligsten bei unsichere Objektzugriffe und Passwort-Behandlung. Im Feld sieht man das an der Datenbank: 24 % (109 von 454) der Apps in unserem KI-App-Radar schreiben direkt aus dem Browser in die Datenbank, dann hängt alles an der Zugriffsregel.
Symptom 3 — Technische Schulden wachsen schneller als der Code
GitClear hat 211 Millionen geänderte Codezeilen aus den Jahren 2020 bis 2024 analysiert: Der Anteil von Refactoring fiel von rund 25 auf unter 10 Prozent, der Anteil kopierter Zeilen stieg von 8,3 auf 12,3 Prozent, 2024 wurde erstmals mehr Code kopiert als verschoben. Jede kopierte Logik muss bei jeder Änderung an mehreren Stellen gepflegt werden.
Symptom 4 — Die „Complexity Ceiling“
Solange die App 3 bis 5 Screens hat, funktioniert Vibe Coding zuverlässig. Sobald Features voneinander abhängen, die Datenbank komplexer wird oder mehrere Nutzerrollen ins Spiel kommen, stößt der Prompt-basierte Ansatz an eine unsichtbare Decke.
Symptom 5 — DSGVO-Blindspot
KI-Tools konfigurieren Datenschutz nicht automatisch. Lovable Cloud bietet zwar eine EU-Region, aber nur, wenn man sie beim Aktivieren wählt, und KI-Anfragen bleiben davon unberührt. Tabellen ohne Row Level Security, fehlende Einwilligung vor Trackern und Schriften von Google-Servern kommen dazu: 36 % (165 von 454) der Apps im KI-App-Radar laden Google Fonts zur Laufzeit. Für DACH-Startups mit personenbezogenen Daten ist das ein reales Compliance-Risiko.
Warum das kein Scheitern ist
Wenn ihr an diesem Punkt steht, habt ihr nichts falsch gemacht. Ihr habt genau das getan, wofür Vibe Coding gedacht ist: schnell eine Idee getestet. Andrej Karpathy selbst bezeichnete es als ideal für „throwaway weekend projects“. Das Problem entsteht erst, wenn man den Prototyp für das Produkt hält.
Der Prototyp hat seinen Job getan. Jetzt beginnt ein anderer Job.
Wenn ihr noch unsicher seid, ob ein MVP überhaupt der richtige nächste Schritt ist: Was ist ein MVP? erklärt das mit Beispielen.
Was die Studien 2026 zu KI-generiertem Code genau sagen und wie unser eigener Audit mit 12 Features ausging, steht in Ist KI-generierter Code produktionsreif? Wenn eure Lovable-App schon jetzt bei jedem Klick bricht, hilft zuerst der Notfall-Guide für Lovable-Apps. Begriffe wie Vibe Coding und Row Level Security erklärt unser Glossar.
Die Vibe-Coding-Reifeskala: Wo steht ihr?
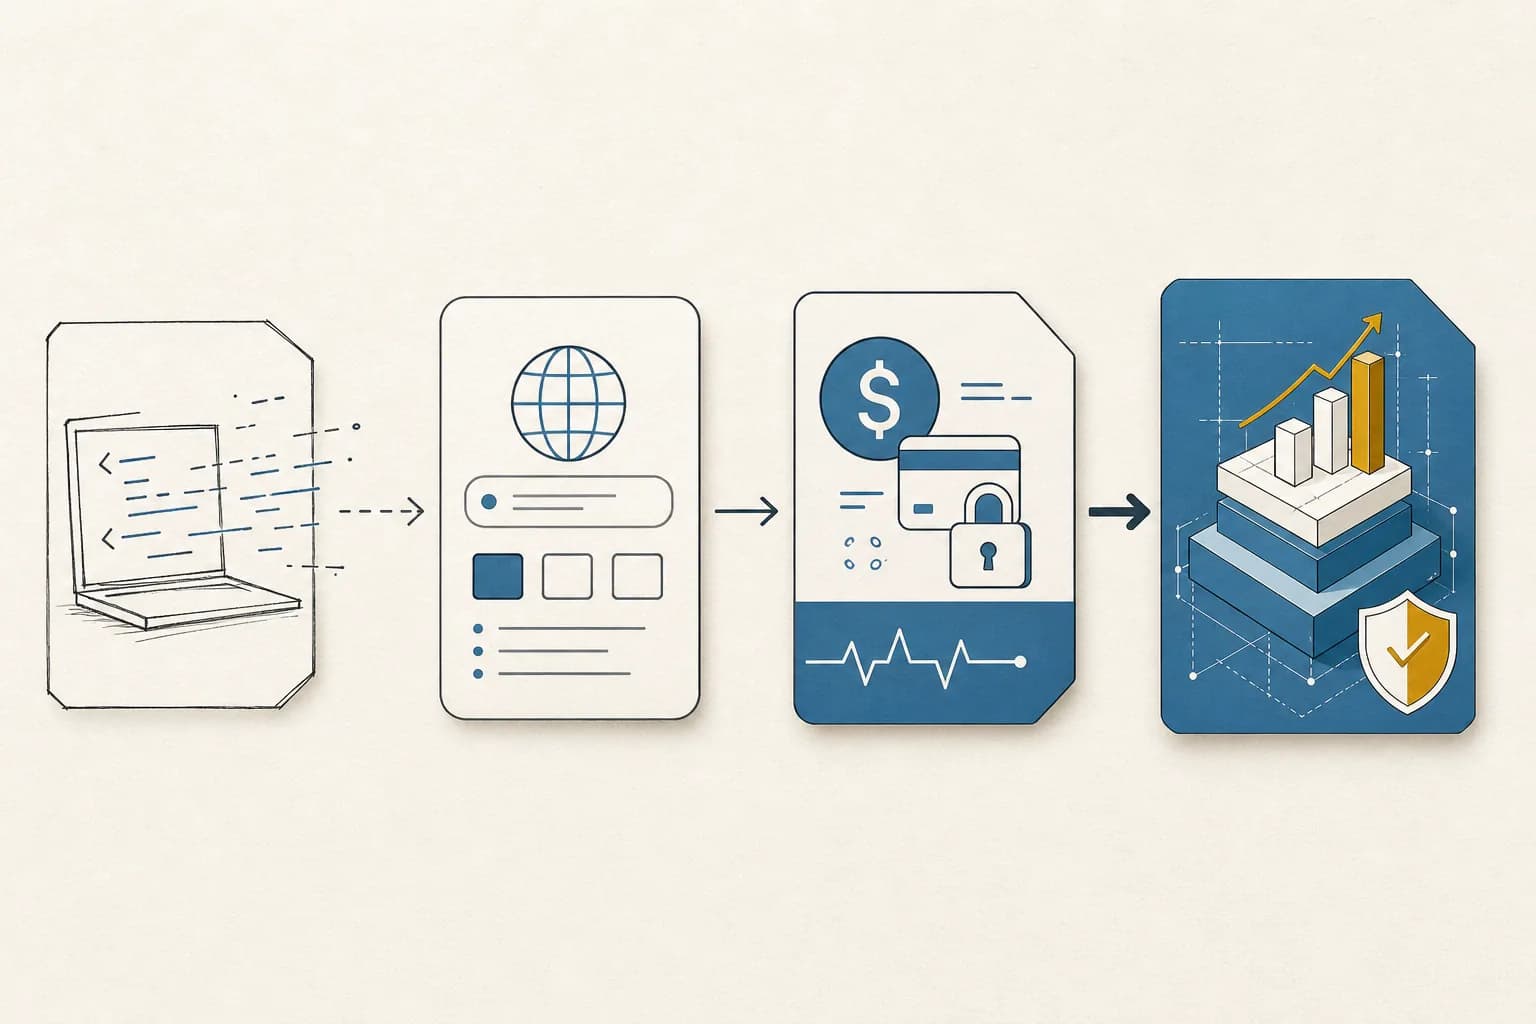
Nicht jeder Vibe-Coded-Prototyp braucht denselben nächsten Schritt. Um zu bestimmen, was ihr braucht, haben wir die Vibe-Coding-Reifeskala entwickelt — vier Stufen von „Es läuft auf meinem Laptop“ bis „Es skaliert“:
| Stufe | Name | Beschreibung | Typische Merkmale | Was fehlt |
|---|---|---|---|---|
| 1 | Prototyp | „Es funktioniert auf meinem Laptop“ | Funktionale Kernfeatures, keine Tests, keine Dokumentation, lokale Datenbank | Alles außer der Grundfunktion |
| 2 | Demo | „Andere können es benutzen“ | Deployment auf Vercel/Netlify, grundlegende Auth, teilbare URL | Sicherheit, Error Handling, DSGVO |
| 3 | MVP | „Ich kann damit Geld verdienen“ | Stabile Auth, Payments integriert, Monitoring, Datenschutz | Skalierbarkeit, Wartbarkeit, Tests |
| 4 | Produkt | „Es skaliert und ist wartbar“ | CI/CD Pipeline, Testabdeckung, Dokumentation, Clean Architecture | Nichts — bereit für Wachstum |
Die meisten Vibe-Coded-Apps stehen bei Stufe 1 oder 2. Unsere Felddaten passen dazu: Im KI-App-Radar bekamen 81 % (367 von 454) der live geschalteten KI-Apps ein Iterate, also „nachbessern“. Der Sprung von Stufe 2 zu Stufe 3 ist der kritischste — und der am häufigsten unterschätzte.
Schnelltest: Wo steht ihr?
Beantwortet diese fünf Fragen mit Ja oder Nein:
- Habt ihr automatisierte Tests? (Unit, Integration oder E2E)
- Kann jemand anderes euren Code in 30 Minuten verstehen?
- Habt ihr eine Datenschutzerklärung und wisst ihr, wo die Nutzerdaten liegen?
- Habt ihr ein Monitoring, das euch benachrichtigt, wenn etwas kaputtgeht?
- Könnt ihr ein neues Feature hinzufügen, ohne dass bestehende Features brechen?
- 0–1 Ja: Ihr seid bei Stufe 1. Der Prototyp lebt, aber er ist fragil.
- 2–3 Ja: Ihr seid bei Stufe 2. Nutzbar, aber nicht produktionsreif.
- 4–5 Ja: Ihr seid bei Stufe 3 oder 4. Ihr seid weiter als die meisten.
Der Stack of Truth: Was Vibe-Code von Production-Code unterscheidet
KI-generierter Code und professioneller Production-Code unterscheiden sich in acht konkreten Bereichen. Diese Tabelle zeigt den Unterschied — und was auf dem Weg von Stufe 1 zu Stufe 4 passieren muss:
| Bereich | Vibe-Coding (Stufe 1–2) | Production-Ready (Stufe 3–4) |
|---|---|---|
| Architektur | Flache Dateistruktur, alles in wenigen Dateien, keine klare Trennung von Concerns | Modulare Architektur, klare Trennung (Components, Hooks, Services, Utils) |
| State Management | useState überall, Props werden durch 5+ Ebenen durchgereicht, kein zentraler Store | Zustand/Redux Toolkit oder React Context mit klarer Struktur |
| Datenbank | Supabase auto-generiert, keine Migrations, keine Versionierung | Supabase mit Row-Level-Security, Migrations, Branching, TypeScript Types |
| Fehlerbehandlung | Try-Catch-Wildwuchs, Fehler werden in der Konsole geloggt oder ignoriert | Zentralisiertes Error Handling, Logging mit Sentry/GlitchTip, User-facing Errors |
| Sicherheit | „Open by Default“ — fehlende Auth-Checks, hardcodierte Keys, keine Input-Validierung | OAuth 2.0 / JWT, Environment Variables, Input-Validierung, CORS, DSGVO-konform |
| Testing | Keine Tests, manuelles Klicken als Qualitätssicherung | Unit Tests für Geschäftslogik, E2E-Tests für kritische Flows, CI/CD Pipeline |
| Deployment | Manueller Push auf Vercel, keine Preview-Umgebungen, kein Rollback-Plan | Git-basierter Workflow, Preview-Deploys, Staging-Umgebung, Rollback möglich |
| Monitoring | Keins — Fehler werden entdeckt, wenn Nutzer sich beschweren | Analytics (Plausible/PostHog), Error Tracking (Sentry), Uptime Monitoring |
Diese Tabelle ist kein theoretisches Ideal. Es ist das Minimum, das ein Produkt braucht, bevor echte Nutzer mit echten Daten damit arbeiten.
Der Clarity Retrofit: 3 Schritte vom Chaos zur Struktur
Wenn ihr einen funktionierenden Prototyp habt, dessen Code ein Chaos ist, braucht ihr keinen Neustart von Null. Ihr braucht einen Clarity Retrofit — einen strukturierten Prozess, um nachträglich Klarheit in ein Vibe-Coded-Projekt zu bringen.
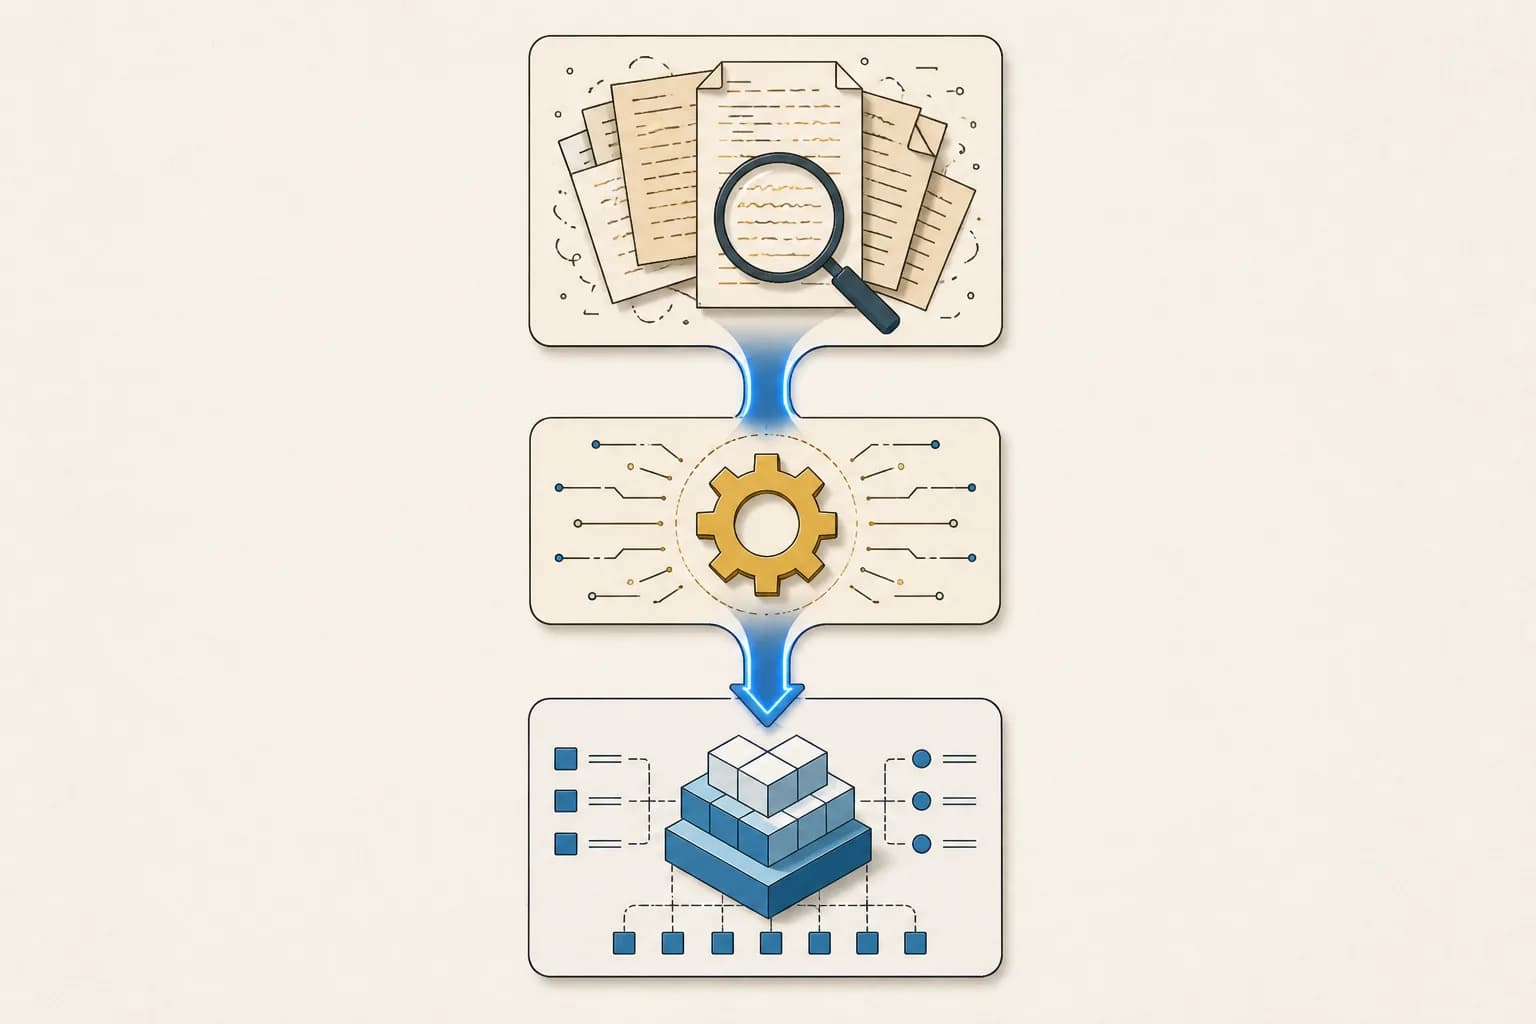
Der Clarity Retrofit besteht aus drei Schritten:
Schritt 1. Extraction: Den Ist-Zustand dokumentieren
Lasst die KI euren eigenen Code analysieren und eine technische Spezifikation erstellen. Das Ergebnis ist ein Dokument, das beschreibt, was euer Code tatsächlich tut — nicht was ihr dachtet, was er tut.
Prompt-Tresor — Vibe-Code Audit
Analysiere das gesamte Projekt in diesem Verzeichnis.
Erstelle eine technische Bestandsaufnahme:

1. ARCHITEKTUR
   - Welche Dateien gibt es und wie hängen sie zusammen?
   - Gibt es eine klare Trennung von UI, Logik und Daten?
   - Wo sind die größten Architekturschwächen?

2. SICHERHEIT (KRITISCH)
   - Gibt es hardcodierte API-Keys oder Secrets?
   - Sind alle API-Routen authentifiziert?
   - Gibt es Input-Validierung?
   - Ist Row-Level-Security in Supabase aktiviert?

3. DATENMODELL
   - Welche Tabellen existieren?
   - Gibt es Migrations oder wurde alles über das
     Supabase Dashboard erstellt?
   - Fehlen Indexe oder Constraints?

4. TECHNISCHE SCHULDEN
   - Wo gibt es Code-Duplikation?
   - Welche Abhängigkeiten sind veraltet oder unsicher?
   - Wo fehlen Typen (TypeScript any-Typen)?

5. PRIORISIERTE EMPFEHLUNGEN
   - Top 5 kritische Fixes (Sicherheit zuerst)
   - Top 5 Architektur-Verbesserungen
   - Geschätzter Aufwand pro Fix (S/M/L)

Format: Strukturiertes Markdown-Dokument.
Sei schonungslos ehrlich — beschönige nichts.
Schritt 2. Injection: Die Regeln festlegen
Das Ergebnis aus Schritt 1 wird zur Grundlage für eine CLAUDE.md oder .cursorrules Datei — ein Architektur-Vertrag, den die KI bei jeder zukünftigen Änderung liest und befolgt.
Prompt-Tresor — CLAUDE.md Sicherheitsregeln
# CLAUDE.md — Projekt-Leitplanken

## Absolute Regeln (NIEMALS brechen)
- NIEMALS API-Keys, Secrets oder Passwörter im Code.
  Immer Environment Variables verwenden.
- NIEMALS eine Supabase-Tabelle löschen oder RLS
  deaktivieren ohne explizite Bestätigung.
- NIEMALS Nutzereingaben ohne Validierung verarbeiten.
- JEDE neue API-Route muss authentifiziert sein.
- JEDE Datenbankänderung als Migration, nicht über
  das Dashboard.

## Architektur-Regeln
- Komponenten maximal 150 Zeilen. Wird es länger → splitten.
- Geschäftslogik gehört in /lib oder /services, nicht
  in Komponenten.
- Kein useState für globalen State. Zustand oder Context
  verwenden.
- TypeScript strict mode. Kein 'any' ohne Kommentar warum.

## Vor jedem Commit
- Läuft 'npm run build' fehlerfrei?
- Sind neue Funktionen mit mindestens einem Test abgedeckt?
- Sind alle Environment Variables dokumentiert?
Schritt 3. Refactoring: Den Code nach den neuen Regeln umschreiben
Mit der CLAUDE.md als Leitplanke lasst ihr die KI den bestehenden Code Stück für Stück umschreiben. Nicht alles auf einmal — Feature für Feature, beginnend mit den sicherheitskritischen Bereichen.
Prompt-Tresor — Strukturiertes Refactoring
Lies die CLAUDE.md und die Bestandsaufnahme.

Refaktoriere jetzt [FEATURE/DATEI] nach diesen Regeln:

1. Trenne UI-Logik von Geschäftslogik
2. Extrahiere wiederverwendbare Hooks
3. Füge Input-Validierung hinzu (wo fehlend)
4. Ersetze alle 'any'-Typen durch korrekte TypeScript-Typen
5. Schreibe einen Unit-Test für die Kernfunktion
6. Dokumentiere die Änderungen als Kommentar im Code

Ändere NUR diese Datei/dieses Feature.
Brich nichts anderes kaputt.
Zeige mir einen Vorher-Nachher-Vergleich.
Warum der Clarity Retrofit funktioniert: Ihr schmeißt nicht weg, was funktioniert. Ihr gebt dem funktionierenden Code nachträglich die Struktur, die beim Vibe Coding übersprungen wurde. Das ist schneller als ein kompletter Neustart und erhält die Funktionalität, die ihr bereits validiert habt.
Den decivo-eigenen 5-Phasen-Workflow für KI-gestützte MVP-Entwicklung beschreibt unser MVP mit KI bauen Guide. Wer parallel die Tool-Landschaft sortieren möchte, findet im MVP Tools Vergleich Kosten, Workflows und Entscheidungshilfen.
Vorher/Nachher: Was der Clarity Retrofit in der Praxis verändert
Theorie ist gut, ein konkretes Beispiel ist besser. Hier ist ein typisches Sicherheitsproblem, das wir in Vibe-Coded-Projekten regelmäßig finden — und wie das Refactoring aussieht:
Vorher (Vibe-Coded)
// API Route: Nutzerprofil abrufen
export async function GET(request: Request) {
  const url = new URL(request.url)
  const userId = url.searchParams.get('id')

  const { data } = await supabase
    .from('profiles')
    .select('*')
    .eq('id', userId)
    .single()

  return Response.json(data)
}
Die Probleme:
- Keine Authentifizierung — jeder kann jedes Profil abrufen
- Keine Input-Validierung — die userId könnte alles sein
- select(*) gibt alle Felder zurück, auch sensible
- Kein Error Handling — bei Fehlern crasht die Route still
Nachher (nach Clarity Retrofit)
// API Route: Nutzerprofil abrufen (authentifiziert)
import { createRouteHandlerClient } from '@supabase/auth-helpers-nextjs'
import { z } from 'zod'

const ParamsSchema = z.object({
  id: z.string().uuid('Ungültige Nutzer-ID'),
})

export async function GET(request: Request) {
  const supabase = createRouteHandlerClient({ cookies })

  // 1. Authentifizierung prüfen
  const { data: { session } } = await supabase.auth.getSession()
  if (!session) {
    return Response.json(
      { error: 'Nicht authentifiziert' },
      { status: 401 }
    )
  }

  // 2. Input validieren
  const url = new URL(request.url)
  const parsed = ParamsSchema.safeParse({
    id: url.searchParams.get('id')
  })
  if (!parsed.success) {
    return Response.json(
      { error: 'Ungültige Parameter' },
      { status: 400 }
    )
  }

  // 3. Nur eigenes Profil oder öffentliche Felder
  const { data, error } = await supabase
    .from('profiles')
    .select('id, display_name, avatar_url, created_at')
    .eq('id', parsed.data.id)
    .single()

  if (error) {
    console.error('Profil-Abfrage fehlgeschlagen:', error)
    return Response.json(
      { error: 'Profil nicht gefunden' },
      { status: 404 }
    )
  }

  return Response.json(data)
}
Was sich geändert hat: Authentifizierung, Input-Validierung, gezielte Feld-Auswahl, Error Handling. Vier Änderungen, die den Unterschied machen zwischen „funktioniert“ und „ist sicher genug für echte Nutzer“. Kein Vibe-Coding-Tool fügt diese Dinge automatisch hinzu — weil Sicherheit selten im Prompt steht.
3 Wege vom Prototyp zum Produkt
Nicht jeder braucht denselben Weg. Die richtige Strategie hängt davon ab, ob ihr technisch seid, wie viel Budget ihr habt, und wie komplex euer Produkt wird.
Weg 1
Weg 1 — Selbst migrieren (für technische Gründer)
Ihr habt Programmierkenntnisse und wollt die Kontrolle behalten. Ihr nutzt den Clarity Retrofit (oben) und arbeitet euch Feature für Feature von Stufe 1–2 auf Stufe 3–4.
- Voraussetzungen: Grundlegende TypeScript/React-Kenntnisse, Verständnis von Datenbanken und API-Design.
- Realistischer Zeitrahmen: 2 bis 6 Wochen, je nach Komplexität.
- Tools: Claude Code für die großen Refactoring-Blöcke, Cursor für Feinarbeit, Sentry für Error Monitoring.
- Wann das der richtige Weg ist: Euer Produkt ist technisch nicht zu komplex (unter 10 Hauptfeatures), ihr habt mehr Zeit als Geld, und ihr wollt den Code langfristig selbst pflegen.
Weg 2 — Empfohlen für Hybrid
Weg 2 — Hybrid: Struktur von Profis, Weiterentwicklung selbst
Ein Studio setzt die Architektur, Sicherheit und Infrastruktur auf. Ihr entwickelt danach selbst weiter — mit Vibe Coding, aber innerhalb klarer Leitplanken.
- Was der Profi macht: CLAUDE.md mit Architektur-Regeln erstellen, Sicherheits-Audit und -Fixes, Datenbank-Migrations aufsetzen, CI/CD-Pipeline konfigurieren, DSGVO-Grundlagen sicherstellen.
- Was ihr danach selbst macht: Neue Features mit Claude Code oder Cursor, UI-Anpassungen, Content-Änderungen — alles innerhalb der Leitplanken.
- Realistischer Zeitrahmen: wenige Tage bis 1 Woche für das Setup, danach eigenständig.
- Wann das der richtige Weg ist: Ihr wollt selbst weiterentwickeln, aber die Grundlage muss professionell sein. Bei decivo: UX Validation Loop ab 1.350 € oder Innovation Workshop ab 7.500 €.
Das ist der Ansatz, den wir bei decivo den „Clarity Sprint“ nennen. Wir schaffen die Klarheit — ihr behaltet die Kontrolle.
Weg 3
Weg 3 — Professionelles Rebuild (für nicht-technische Gründer)
Ihr nutzt den Vibe-Coded-Prototyp als lebendige Spezifikation — er zeigt, was die App tun soll. Ein Studio baut die Produktionsversion auf einem sauberen Stack, mit professioneller Architektur und Sicherheit.
- Voraussetzungen: Budget für ein professionelles MVP — bei decivo Code Prototype ab 12.500 €. Bereitschaft, den Prototyp als Spezifikation zu betrachten, nicht als Codebasis.
- Realistischer Zeitrahmen: bei decivo wenige Tage bis maximal 2 Wochen — nicht die branchenüblichen 4 bis 8 Wochen.
- Wann das der richtige Weg ist: Eure Stärke liegt in Sales, Marketing oder Fachexpertise — nicht in Technologie. Eure Zeit ist besser in Kundengewinnung investiert als in Code-Refactoring.
Prompt-Tresor — Anforderungen aus Vibe-Code-Prototyp extrahieren
Ich habe einen funktionierenden Prototyp mit Vibe Coding
gebaut. Erstelle daraus eine professionelle Übergabe-
Dokumentation für ein Entwicklungsteam:

Die App macht: [BESCHREIBUNG]
Screens/Features:
1. [FEATURE 1]
2. [FEATURE 2]
3. [FEATURE 3]

Erstelle:
1. User Story Map (Epics → Stories → Tasks)
2. Datenbankschema (Tabellen, Beziehungen, Felder)
3. API-Spezifikation (Endpoints, Methoden, Auth)
4. Priorisierung: V1 Must-Haves vs. Later
5. Nicht-funktionale Anforderungen (Performance,
   Sicherheit, DSGVO)

Ziel-Stack: Next.js 15 + Supabase (Frankfurt) +
Tailwind CSS + Vercel
Format: Markdown, bereit zur Übergabe.
Vibe Coding mit Leitplanken: Der Clarity-before-Code Ansatz
Vibe Coding ist nicht das Problem. Vibe Coding ohne Leitplanken ist das Problem.
Bei decivo nutzen wir KI-Coding-Tools in jedem Projekt. Der Unterschied: Wir setzen die Leitplanken, bevor die KI eine einzige Zeile schreibt. Wir nennen das „Clarity before Code“ — und es ist das Gegenstück zum blinden Vibe Coding.
Was wir anders machen
Clarity first
Bevor wir Cursor oder Claude Code öffnen, steht ein Product Brief: Problem, Zielgruppe, maximal 3 Must-Have Features. Das dauert einen Tag — und spart Wochen.
Design vor Code
Ein klickbarer Figma-Prototyp, der mit echten Nutzern getestet wird, bevor eine Zeile Code entsteht. Das kostet einen Tag und verhindert, dass wir das Falsche professionell bauen.
CLAUDE.md als Architektur-Vertrag
Jedes Projekt beginnt mit einer CLAUDE.md, die Regeln, Stack, Konventionen und Sicherheitsanforderungen definiert. Die KI arbeitet nicht frei — sie arbeitet innerhalb klarer Grenzen.
Menschliches Review für kritische Bereiche
Authentifizierung, Payments, Datenbankzugriffe — diese Bereiche werden nie blind von KI generiert und akzeptiert. Ein erfahrener Entwickler reviewed jeden sicherheitskritischen Codeblock.
Das Ergebnis: Die Geschwindigkeit von KI-gestützter Entwicklung — ohne die Risiken von blindem Vibe Coding. Wenige Tage bis maximal 2 Wochen vom Vibe-Code zum Production-Code, statt branchenüblicher 4–8 Wochen.
Kostenvergleich: Drei Wege im Überblick
| DIY (reines Vibe Coding) | Hybrid (Clarity Retrofit) | Studio (Clarity Sprint) | |
|---|---|---|---|
| Zeitaufwand (ihr) | 40–100h | 10–20h + Setup | 3–5h Abstimmung |
| Kosten | 50–100 €/Monat (Tools) | ab 1.350 € (UX Validation Loop) | ab 12.500 € (Code Prototype) |
| Code-Qualität | Stufe 1–2 | Stufe 3 | Stufe 3–4 |
| Sicherheit | ⚠ Unkontrolliert | ✓ Professionell aufgesetzt | ✓ Professionell durchgängig |
| Skalierbarkeit | Limitiert | Möglich | Von Anfang an |
| DSGVO | Meistens nicht | Grundlagen gesichert | Vollständig |
| Zeitrahmen | 2–6 Wochen | wenige Tage – 1 Woche | wenige Tage – max. 2 Wochen |
Mehr Details zu den decivo-Paketen auf der Leistungen-Seite.
Checkliste: Ist euer Prototyp bereit für echte Nutzer?
Bevor ihr euren Vibe-Coded-Prototyp echten Nutzern mit echten Daten gebt, geht diese 10 Punkte durch. Jedes „Nein“ ist ein Risiko.
Sicherheit
- Keine API-Keys oder Secrets im Code (alles in Environment Variables)
- Alle API-Routen erfordern Authentifizierung
- Supabase Row-Level-Security ist aktiviert
- Nutzereingaben werden validiert (Zod, Yup oder ähnlich)
Datenschutz
- Supabase-Projekt läuft auf EU-Server (Frankfurt Region)
- Datenschutzerklärung vorhanden (Supabase, Vercel, Analytics-Tool genannt)
- Cookie-Banner wenn nötig (nicht nötig bei Plausible, nötig bei Google Analytics)
Stabilität
- Error Tracking eingerichtet (Sentry oder vergleichbar)
- Mindestens ein automatisierter Test für den kritischsten Flow
- Rollback-Plan existiert (Git-Tags oder Vercel-Rollback)
- 0–3 erfüllt: Euer Prototyp ist nicht bereit für echte Nutzer. Startet mit dem Clarity Retrofit.
- 4–7 erfüllt: Ihr seid auf dem Weg. Priorisiert die fehlenden Sicherheitspunkte.
- 8–10 erfüllt: Ihr könnt starten — mit einem Auge auf dem Monitoring.
Wie ihr Row Level Security in zwei Minuten selbst prüft und wo der Supabase-Schlüssel liegt, steht in Ist eure Lovable-App sicher? Was ein sauberer Neubau typischerweise kostet, rechnet der MVP-Kostenrechner durch.
Passendes Tool
Vom Prototyp zum Produkt beginnt mit einer ehrlichen Standortbestimmung: Wo steht euer vibe-coded MVP wirklich? Der kostenlose decivo Scan prüft Sicherheit, Datenbank, Datenschutz und Architektur eurer App und zeigt, was vor dem Go-Live wirklich zu tun ist. Wie oft das nötig ist, zeigt der KI-App-Radar; wer danach Hilfe beim Absichern oder Reparieren will, findet die Wege mit Preisen bei Vibe Code Rescue.
Quellen
Alle Zahlen in diesem Artikel stammen aus den folgenden Veröffentlichungen. Wo wir eigene Daten verwenden, ist die Erhebung im Text benannt.
- decivo — KI-App-Radar DACH, Lauf „Panel 2026-10-01“, Methodik 2026.33 (CC BY 4.0)
- GitClear — AI Copilot Code Quality 2025 (211 Mio. Code-Zeilen)
- CodeRabbit — State of AI vs. Human Code Generation Report (17. Dezember 2025)
- Stack Overflow — 2025 Developer Survey: AI
- TechCrunch — A quarter of startups in YC’s current cohort have codebases that are almost entirely AI-generated (März 2025)
- Lovable Docs — Lovable Cloud: Hosting-Regionen
- Fast Company — The vibe coding hangover is upon us (Mark Sullivan, 9. September 2025)
- CNN Business (via KVIA) — „Vibe coding“ ist Collins’ Wort des Jahres 2025 (6. November 2025)
- Andrej Karpathy — der ursprüngliche Vibe-Coding-Post (Februar 2025)
- AddJam — From Vibe Code to Production
- Dualboot Partners — Why Vibe Coding Fails at Scale
- OWASP — Top 10 Web Application Security Risks
Häufige Fragen zu Vibe Coding und Produktionsreife
Was ist Vibe Coding?
Vibe Coding ist eine Methode der Softwareentwicklung, bei der Entwickler in natürlicher Sprache beschreiben, was eine Anwendung tun soll, und KI-Tools wie Cursor, Claude Code oder Lovable den Code generieren. Der Begriff wurde 2025 von KI-Forscher Andrej Karpathy geprägt und beschreibt einen Workflow, bei dem man sich „den Vibes hingibt“ und die KI die technische Umsetzung übernimmt. Collins Dictionary wählte Vibe Coding zum Wort des Jahres 2025.
Wann wird Vibe Coding gefährlich?
Vibe Coding wird kritisch, sobald das Projekt sicherheitskritische Funktionen enthält — Zahlungsabwicklung, personenbezogene Daten, Authentifizierung — oder wenn die Codebasis die Complexity Ceiling erreicht: den Punkt, an dem neue Features bestehende kaputt machen, weil die Architektur nicht geplant wurde. Laut CodeRabbit (Dezember 2025, 470 Pull Requests) enthalten KI-mitverfasste Änderungen rund 1,7-mal so viele Befunde wie rein menschliche, Sicherheitsbefunde lagen bis zu 2,74-mal so hoch.
Kann man mit Vibe Coding skalieren?
Nur wenn der Vibe-Code in ein professionelles Framework überführt wird. GitClear misst seit dem Aufkommen von KI-Assistenten mehr kopierten Code (von 8,3 % auf 12,3 % der geänderten Zeilen) und einen Anteil verschobener, also aufgeräumter Zeilen, der von rund 25 % auf unter 10 % gefallen ist. Für Skalierung braucht es Architektur-Leitplanken, automatisierte Tests und menschliche Code-Reviews — also eine Überführung des Vibe-Codes in das, was wir den Clarity Retrofit nennen.
Was ist der Clarity Retrofit?
Der Clarity Retrofit ist ein strukturierter 3-Schritte-Prozess, um nachträglich Klarheit in chaotischen Vibe-Code zu bringen. Schritt 1: Extraction — den Ist-Zustand durch KI-Analyse dokumentieren. Schritt 2: Injection — Architektur-Regeln als CLAUDE.md oder .cursorrules definieren. Schritt 3: Refactoring — den Code Feature für Feature nach den neuen Regeln umschreiben.
Was ist der Unterschied zwischen Vibe Coding und professioneller KI-gestützter Entwicklung?
Beim Vibe Coding im ursprünglichen Sinn akzeptiert man KI-generierten Code, ohne ihn vollständig zu verstehen oder zu prüfen. Bei professioneller KI-gestützter Entwicklung — wie dem Clarity-before-Code Sprint — nutzt man dieselben KI-Tools, aber innerhalb klarer Leitplanken: definierte Architektur, Sicherheitsregeln, menschliche Reviews für kritische Bereiche und automatisierte Tests.
Was kostet es, einen Vibe-Coded-Prototyp produktionsreif zu machen?
Das hängt vom aktuellen Zustand und der gewählten Strategie ab. Wer zuerst nur wissen will, wo es brennt, startet mit dem kostenlosen decivo Scan; die Sofort-Absicherung schließt alle offenen Lücken hoher Schwere für 540 € netto, der Reparaturplan mit allen Fundstellen kostet 349 € netto. Selbst migrieren (Weg 1): 50 bis 100 Euro pro Monat für Tools, plus 2 bis 6 Wochen eigene Zeit. Hybrid-Ansatz (Weg 2): UX Validation Loop ab 1.350 € oder Innovation Workshop ab 7.500 €, dann eigenständige Weiterentwicklung. Professioneller Rebuild (Weg 3): Code Prototype ab 12.500 € — bei decivo in wenigen Tagen bis maximal 2 Wochen statt der branchenüblichen 4–8 Wochen.
Wie schnell baut decivo einen Vibe-Code-Prototyp neu auf?
Wenige Tage bis maximal 2 Wochen. Das ist möglich, weil zwei Dinge zusammenkommen: Erstens dient der Vibe-Code als bereits validierte Spezifikation — wir wissen, was die App tun soll, und müssen das nicht erst entdecken. Zweitens nutzen wir denselben AI-Stack (Claude Code, Cursor) wie ein DIY-Builder, aber mit Engineering-Disziplin und Architektur-Vertrag (CLAUDE.md). Klassische Agenturen brauchen für denselben Output 4 bis 8 Wochen.
Ist Vibe Coding DSGVO-konform?
Nicht automatisch. Viele Werkzeuge verarbeiten Daten standardmäßig in den USA; Lovable Cloud und Supabase bieten EU-Regionen, die man aber aktiv wählen muss. Dazu kommen ein Auftragsverarbeitungsvertrag, eine Datenschutzerklärung, die alle angesprochenen Dienste nennt, und eine Einwilligung vor Trackern. In unserem KI-App-Radar (Oktober 2026) laden 36 % (165 von 454) der geprüften KI-Apps Google Fonts zur Laufzeit von Google-Servern. KI-Tools konfigurieren diese Dinge nicht von sich aus.
Was ist die Vibe-Coding-Reifeskala?
Die Vibe-Coding-Reifeskala ist ein vierstufiges Framework zur Bewertung des Produktionsreife-Grads einer Vibe-Coded-Anwendung. Stufe 1 (Prototyp): funktioniert lokal. Stufe 2 (Demo): andere können es benutzen. Stufe 3 (MVP): man kann damit Geld verdienen. Stufe 4 (Produkt): es skaliert und ist wartbar. Die meisten Vibe-Coded-Apps stehen bei Stufe 1 oder 2.
Passende Artikel
- KI-Codequalität
Ist KI-Code produktionsreif? Was die Studien 2026 sagen
Eigene Studie: 12 MVP-Features per naivem Prompt erfüllen im Chat-Coding nur 19,6 %, mit dem neuesten Agenten (Codex) 47,1 % der Produktionsreife-Kontrollen — 0 von 12 fertig. Plus alle großen Studien 2026 (Veracode, GitClear, METR, CodeRabbit), Felddaten aus 454 live KI-Apps und der Weiterbau-Test mit 5 Fragen.
- KI-Codequalität
Lovable Alternativen 2026: 10 Tools ehrlich verglichen
Bolt.new, Base44, v0, Replit, Cursor, Claude Code, Bubble und mehr: Preise mit Stand Oktober 2026, die DSGVO-Fakten zu Lovable und eigene Radar-Daten aus 454 KI-gebauten DACH-Apps. Plus die ehrliche Frage: Tool-Problem oder Skill-Problem?
- Investoren
AI Due Diligence 2026: So baut ihr einen echten Tech-Moat
Dünne AI-Wrapper haben es 2026 bei Investoren schwer. Die 3-Tier Moat Architecture, die Sherlock-Risiko-Formel, 10 Tech-DD-Fragen und was die Prüfung sonst abfragt, mit Radar-Daten aus 454 KI-gebauten DACH-Apps.
Vibe-Code-Prototyp läuft, aber ihr fragt euch, was als nächstes kommt?
Wir helfen beim Übergang von Vibe-Code zu Production — ehrlich, ohne Verkaufsdruck. Im 30-Minuten-Erstgespräch sehen wir uns euren Code an und sagen, ob ein UX Validation Loop für 1.350 € reicht oder ob ein Code Prototype ab 12.500 € der richtige Schritt ist. Bei uns: wenige Tage bis maximal 2 Wochen statt der branchenüblichen 4–8 Wochen.
Kostenlos · 30 Minuten · Keine Verkaufstaktik